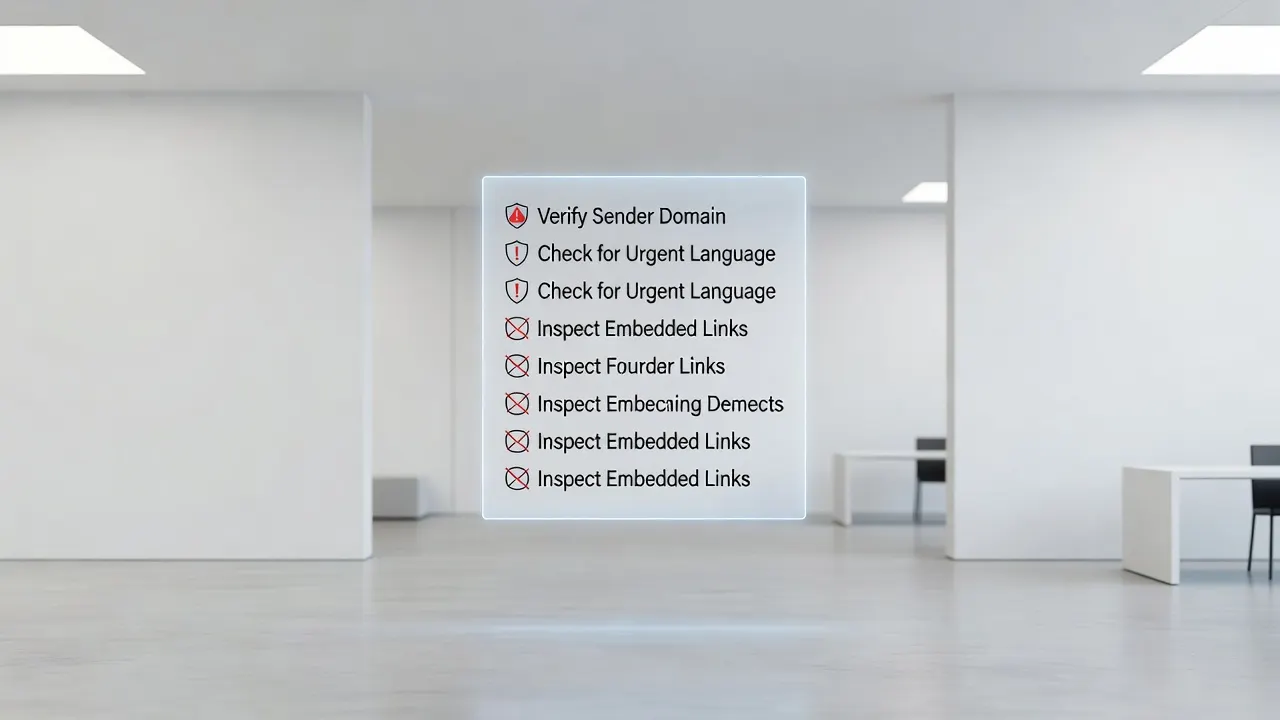
주소모음 관련으로 피싱 시도는 주소를 위조하거나 링크를 변조해 개인 정보를 빼내려는 방식입니다. 실제 사례에서 나타나는 패턴을 알면 위험 신호를 사전에 감지할 수 있습니다.
피싱 링크는 공식 주소와 유사하지만 도메인 철자를 바꾸거나 불필요한 문구를 추가하는 경우가 많습니다.
— 확인된 사실 기반 안내
- 가짜 주소창에서 실제 도메인과 다른 주소로 클릭을 유도하는 과정을 확인합니다. 예를 들어 공식 주소가 'abc.com'인데 'abc-secure.com'이나 'abc.xyz'처럼 변형이 있다면 즉시 의심하세요.
- 철자 오류와 추가 문구가 포함된 링크가 피싱 패턴의 공통입니다. 'abcc.com'이나 'abc-login.com'처럼 정식 도메인에 하이픈이나 숫자를 덧붙인 사례를 주의 깊게 살펴야 합니다.
- HTTPS 자물쇠 아이콘이 있어도 발급자 정보를 눌러 확인합니다. 피싱 사이트도 자물쇠를 표시할 수 있으므로 해당 인증서가 정식 도메인에 속하는지 비교해야 합니다.
- 링크를 클릭하기 전에 마우스를 올리거나 길게 눌러 미리보기로 실제 URL을 확인합니다. 이 과정을 통해 표시된 텍스트와 실제 이동 주소가 일치하는지 검증할 수 있습니다.
가짜 주소창 의심: 실제 도메인과 다른 클릭 유도
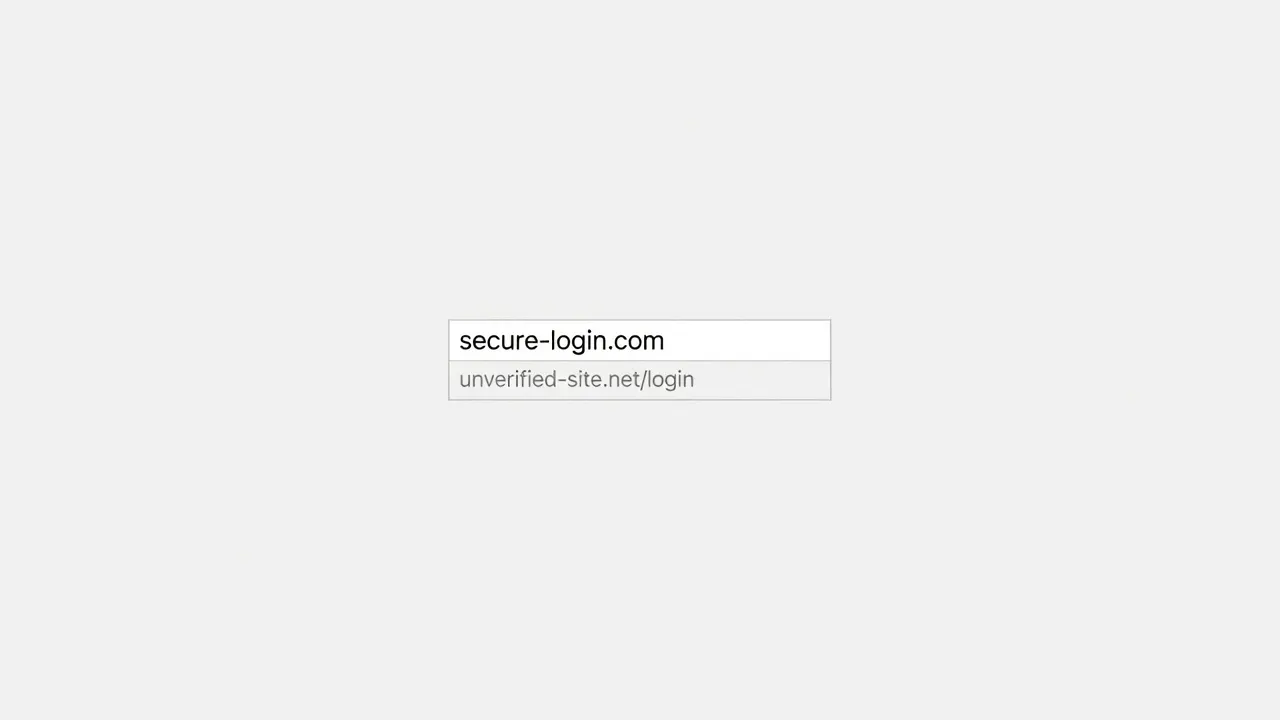
링크 텍스트는 정상 도메인처럼 보이지만, 실제 이동 주소(href)가 다른 변형 도메인으로 연결되는 수법입니다. 사용자는 화면에 표시된 정보를 믿고 클릭하지만, 브라우저는 숨겨진 주소로 이동시킵니다. 이 차이를 이용한 피싱 시도는 공지사항 업데이트나 로그인 유도 링크에서 자주 발생합니다.
가짜 주소창 의심: 실제 도메인과 다른 클릭 유도을(를) 확인할 때 대검찰청 공식 안내를 함께 참고하세요. 유관기관배너 이미지, 바로가기 주소의 항목으로 구성.
링크 텍스트와 실제 주소 비교
링크를 클릭하기 전에 마우스 오버(데스크톱) 또는 길게 누르기(모바일)로 미리보기 주소를 확인합니다. 표시된 텍스트와 실제 href가 일치하는지 비교해야 합니다. 예를 들어, 'jusoking.site/notice'라는 텍스트 아래 실제 주소가 'http://juso-king.xyz/login'이라면 피싱 위험이 있습니다.
5단계 확인 절차
- 링크 위에 마우스를 올려 상태 표시줄에 나타난 주소를 읽습니다. 모바일에서는 링크를 길게 눌러 미리보기 창을 엽니다.
- 표시된 텍스트와 실제 주소의 도메인을 끝까지 비교합니다. 하이픈, 숫자, 철자 오류가 있는지 확인합니다.
- 실제 주소에 예상치 못한 하위 도메인(예: login.jusoking.xyz)이나 경로가 추가되었는지 검토합니다.
- 프로토콜이 HTTPS인지 확인합니다. HTTP만 있거나 자물쇠 아이콘이 없으면 의심합니다.
- 차이가 발견되면 클릭하지 않고 브라우저 주소창에 공식 도메인을 직접 입력합니다.
이 절차를 따르면 표시 주소와 실제 이동 주소의 차이를 사전에 감지할 수 있습니다. 특히 짧은 링크나 축약 서비스로 숨겨진 주소는 직접 입력하거나 북마크를 사용하는 것이 안전합니다.
피싱 링크의 공통 패턴: 철자 오류와 추가 문구
피싱 링크는 사용자가 자주 방문하는 정상 도메인을 미세하게 변형해 만듭니다. 철자 하나만 바뀌어도 다른 사이트로 연결되므로, 클릭 전에 도메인 전체를 직접 읽고 비교해야 합니다. 아래 패턴을 기준으로 주소를 점검하면 가짜 링크를 식별할 수 있습니다.
문자 대체와 철자 오류 확인
피싱 시도는 알파벳과 숫자를 혼용해 정상 도메인과 유사하게 만듭니다. 예를 들어 숫자 '0'을 알파벳 'O'로, 숫자 '1'을 알파벳 'l'로 대체합니다. 'jusoking.site'가 정상이라면, 'jus0king.site'나 'jusloking.site'는 피싱 주소일 가능성이 높습니다. 하이픈도 자주 사용됩니다. 'ju-soking.site'처럼 보기에 자연스러워 보이지만, 원래 도메인에 하이픈이 없는 경우 의심해야 합니다.
실제 사례: 정상 도메인이 'example.com'이라면, 'examp1e.com' (숫자 1로 l 대체) 또는 'ex-ample.com' (하이픈 추가) 형태로 변형됩니다. 이 차이는 육안으로 구분하기 어렵지만, 주소창에서 철자를 하나씩 확인하면 발견할 수 있습니다.
도메인 확장자와 경로 변형 구분
상위 도메인(확장자)을 바꾸거나 경로에 불필요한 단어를 추가하는 패턴도 흔합니다. '.com' 대신 '.xyz', '.top', '.click' 같은 확장자를 쓰거나, 도메인 뒤에 '/login', '/verify', '/secure' 등 신뢰를 주는 경로를 덧붙여 사용자를 안심시킵니다. 실제 정식 사이트의 경로 구조와 비교해 차이가 있다면 클릭을 피하세요.
표의 기준을 직접 대조해 확인하세요. 특히 모바일에서는 주소 표시줄이 짧아 확장자나 하이픈을 놓치기 쉬우니, 링크를 길게 눌러 전체 URL을 미리보기로 확인한 후 클릭하세요.
- 링크 텍스트가 아닌 주소창의 전체 URL을 읽는다.
- 도메인 철자를 한 글자씩 눈으로 추적하며 숫자·하이픈 대체를 확인한다.
- 확장자가.com,.net 외에 흔하지 않은 것(.xyz,.top)인지 점검한다.
- 경로에 /login, /verify 등 불필요한 단어가 포함되었는지 살핀다.
- 의심될 경우 브라우저 즐겨찾기나 공식 앱을 통해 직접 접속한다.
이 절차를 매 링크 클릭마다 적용하면 피싱 시도를 사전에 차단할 수 있습니다. HTTPS 자물쇠 아이콘은 피싱 사이트도 발급받을 수 있으므로, 아이콘만 믿지 말고 위 패턴을 우선 확인하세요.
HTTPS 자물쇠 아이콘 무결성 확인 방법
HTTPS 연결과 자물쇠 아이콘만으로 안전을 확신할 수 없습니다. 피싱 사이트도 인증서를 발급받아 초록 자물쇠를 표시하는 경우가 있기 때문입니다. 따라서 자물쇠 아이콘 자체가 아닌, 클릭하여 인증서 정보를 직접 확인하는 단계가 필요합니다.
데스크톱에서 자물쇠 정보 확인
브라우저 주소창 왼쪽의 자물쇠 아이콘을 클릭하면 연결 보안 세부 정보가 표시됩니다. 다음 항목을 하나씩 검토하세요.
모바일에서 자물쇠 정보 확인
모바일 브라우저에서는 자물쇠 아이콘을 길게 눌러 세부 정보를 볼 수 있습니다. Chrome과 Safari의 확인 절차가 다르므로 각 환경에 맞게 진행하세요.
자물쇠 상태 비교표
| 상태 | 주소창 표시 | 인증서 정보 | 대응 방법 |
|---|---|---|---|
| 정상 HTTPS | 초록 자물쇠, 'https://' 강조 | 신뢰 기관 발급, 유효 기간 내 | 링크 클릭 전 추가 확인 불필요 |
| 의심 HTTPS | 초록 자물쇠 표시 | 발급자 불일치, 만료일 초과 | 인증서 세부 정보를 캡처 후 경로 재확인 |
| 가짜 인증서 | 빨간 경고 또는 느낌표 | 자가 서명 또는 알 수 없는 발급자 | 즉시 페이지 종료, 브라우저 재시작 후 접속 |
예를 들어 대상 링크의 자물쇠를 열었을 때 발급자가 'Google Trust Services'가 아닌 무명의 개인 이름이라면 위조 페이지일 가능성이 높습니다. 이 경우 주소를 다시 확인하고 공식 경로를 통해 재접속하세요.
이동 전 URL 미리보기 활용: 마우스 오버와 길게 누르기
피싱 링크는 클릭한 후에야 위험을 깨닫는 경우가 많습니다. 실제 이동 주소를 미리 확인하면 클릭 전에 가짜 사이트를 걸러낼 수 있습니다. 데스크톱과 모바일에서 각각 다른 미리보기 방식을 활용합니다.
데스크톱에서 마우스 오버 확인
데스크톱 브라우저에서는 링크 위에 마우스 커서를 올리면 화면 하단 상태 표시줄에 실제 URL이 나타납니다. 예를 들어 링크 텍스트는 ‘https://jusoking.site/visit’처럼 보여도 마우스 오버 시 ‘http://phishing-example.com’이 표시된다면 위험 신호입니다. 이 기능을 사용하기 전에 반드시 상태 표시줄이 활성화되어 있는지 확인합니다. 일부 피싱 페이지는 자바스크립트로 상태 표시줄을 가리거나 조작하기 때문에, 바탕화면 빈 곳에 마우스를 올린 뒤 실제 주소를 다시 한 번 비교합니다.
- 링크 위에 마우스를 올려 상태 표시줄에 표시된 전체 URL을 읽습니다
- 표시된 도메인이 링크 텍스트의 도메인과 같은지 철자 하나하나 비교합니다
- https://가 아닌 http://로 시작하거나 철자가 비슷한 다른 도메인(예: jvsoking)이면 클릭을 중단합니다
- 상태 표시줄에 아무것도 나타나지 않거나 이상한 문자열만 보이면 해당 탭을 닫고 다른 경로로 접속합니다
모바일에서 길게 누르기 미리보기
모바일 브라우저나 앱에서는 링크를 길게 누르면 미리보기 창이 뜹니다. 이 창에 표시된 URL을 확인한 후 실제로 이동할지 결정합니다. 아이폰 사파리에서는 ‘링크 미리보기’가, 안드로이드 크롬에서는 ‘링크 주소 복사’ 옵션이 주소를 보여줍니다. 미리보기 창에 표시된 주소가 대상 링크와 다르거나 짧은 URL로 가려져 있다면 절대 클릭하지 않습니다. 모바일에서 길게 누르기 전에 손가락이 다른 링크를 건드리지 않도록 주의합니다.
- 링크를 1~2초 동안 길게 눌러 미리보기 팝업이 나타날 때까지 기다립니다
- 팝업 상단에 표시된 전체 URL을 읽고 도메인 철자를 확인합니다
- 확인 항목 체크리스트를 적용해 https 여부와 의심스러운 추가 문구가 있는지 점검합니다
- 미리보기 창에 ‘주소를 확인할 수 없음’ 또는 ‘안전하지 않음’ 경고가 뜨면 즉시 뒤로 가기를 누릅니다
| 구분 | 정상 링크 예시 | 피싱 링크 예시 |
|---|---|---|
| 상태 표시줄 URL | https://jusoking.site/guide | http://jvsoking.com/guide |
| 모바일 미리보기 | jusoking.site (https) | bit.ly/3xYz123 (단축 URL) |
| 클릭 전 확인 결과 | 도메인 일치, https 확인 | 철자 다른 도메인, http 또는 단축 URL |
| 행동 | 클릭해도 안전 | 클릭 중단, 탭 닫기 |
이동 전 URL 미리보기는 피싱 시도를 조기에 발견하는 가장 간단한 방법입니다. 데스크톱과 모바일 모두에서 매번 적용하면 가짜 주소로 이동하는 실수를 줄일 수 있습니다. 확인 항목 체크리스트에 이 절차를 포함시켜 정기적으로 점검합니다.
아래 관련 안내 페이지에서 이 주제와 연결된 확인 방법·주의사항을 더 살펴볼 수 있습니다.
- 검증 정리 — /verify-flow 경로 안내
- 홈 — / 경로 안내
- 주소모음 링크에서 피싱과 정상 링크 구분을 위한 확인 항목 체크리스트 — /safe-access 경로 안내
- 주소모음 사이트 보안 FAQ: 주소 확인·피싱 예방·HTTPS 궁금증 해결 — /security-faq 경로 안내